
lastb 命令速查:查看 SSH 登录失败记录
lastb 列出登录失败记录,数据来自 /var/log/btmp——专记失败登录的二进制日志。排查 SSH 爆破、确认”最近谁在尝试登录”,从这条命令开始。以下用法与行为在 Rocky 9 容器实测:起了一台 sshd,用错误密码真实打了几次登录,输出全部来自这次复现。
基本用法
直接执行,每行一次失败登录:用户名、终端、来源地址、时间。容器里对 root 和 admin 各打一次错误密码,lastb 如实记下:
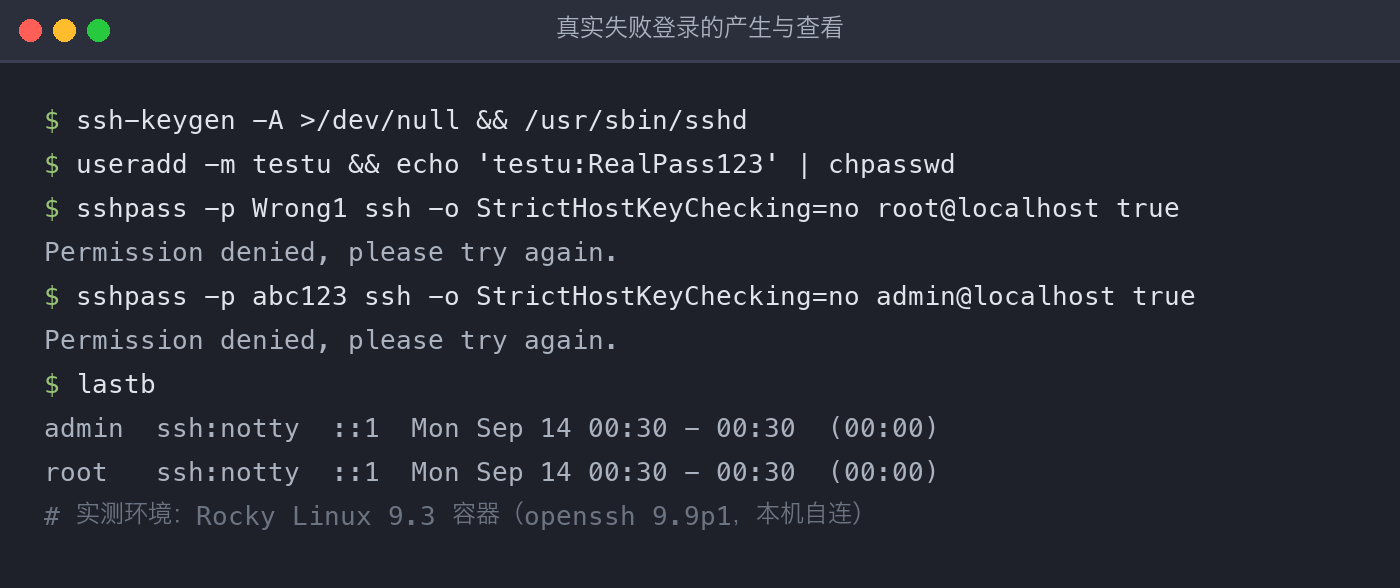
ssh:notty 表示 SSH 登录未获得终端,是爆破的典型特征——正常的交互登录会有 pts/N 终端名。来源列 ::1 是 IPv6 的 localhost,换成真实爆破场景,这一列就是形形色色的陌生公网 IP。
常用选项
| 选项 | 作用 | 示例 |
|---|---|---|
-n N / -N |
只显示最近 N 条(-1 是简写) |
lastb -n 5 |
-d |
IP 反解成主机名(查 PTR) | lastb -d |
-a |
主机名列放到最后 | lastb -a |
-F |
显示完整起止日期时间 | lastb -F |
-s / -t |
按起始/截止时间过滤 | lastb -s 20240101000000 |
-f FILE |
读其他文件(如轮转后的 btmp.1) | lastb -f /var/log/btmp.1 |
-R |
不显示主机名列 | lastb -R |
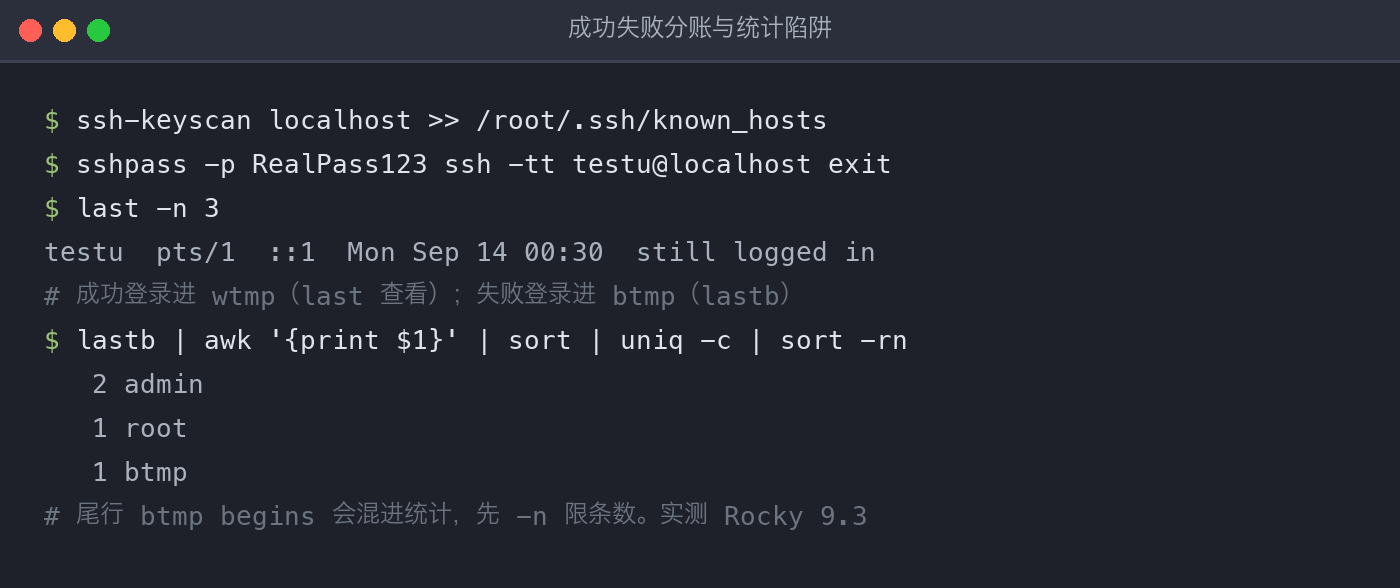
排查习惯:先 lastb -n 20 看最近的来源 IP,再统计高频来源。注意统计管道有个实测出来的小坑——lastb 输出末尾的 btmp begins ... 尾行会混进结果(配图2 里多出来的 1 btmp 就是它)。用 -n 限条数既能避开尾行,也能防止大文件刷屏,比裸管道更稳:
相关日志文件与命令
btmp 只记失败登录,登录日志是一组文件,各有分工:
| 文件 | 内容 | 对应命令 |
|---|---|---|
/var/log/btmp |
仅登录失败 | lastb |
/var/log/wtmp |
历史+当前登录(utmp 的归档) | last |
/var/run/utmp |
当前在线用户、开机时间 | uptime、who |
另有两个相关命令:
| 命令 | 一句话作用 |
|---|---|
lastlog |
每个用户最近一次登录的时间与来源 |
utmpdump |
把 btmp/wtmp 二进制转成文本(反向 -r 可写回) |
分不清两条记录走了哪个账,用实测对照记:错误密码的尝试进 btmp(lastb 可见),成功登录进 wtmp(last 可见)。配图2 里 testu 成功登录后 last 出现 pts/1 记录,和 lastb 里的 ssh:notty 形成对照。
陷阱提示
- btmp 可能非常大:爆破严重的机器上几天就能堆出上 GB,先
-n限条数,别全量输出到终端。 - 需要 root 权限:btmp 默认
0660 root:utmp(实测stat -c '%a %U:%G'确认),普通用户跑lastb读不到数据。 - 统计别忘尾行:
btmp begins ...尾行和末尾空行会混进 awk 统计,-n限条数或先grep -v '^btmp'再统计。 - 失败多 ≠ 被入侵:公网机器有失败记录是常态,持续的陌生 IP 高频失败才值得处理——配上 fail2ban 之类的自动封禁,并检查
last确认有没有成功登录。
本文由作者 2020-2024 年间的 CSDN 博客文章重构而来,原发布于 CSDN。
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 张鹏的博客!
相关推荐
2024-05-20
云磁盘热扩容实战:growpart 加 resize2fs 在线扩盘
磁盘快满、又不想停机,就是云磁盘热扩容的用武之地:控制台把盘调大,系统里再把分区和文件系统跟着拉长,全程服务不中断。这篇以 50GB 扩到 100GB 为例走一遍完整流程。整个操作分两半:平台侧只负责把盘变大,系统内的三步——确认、分区拉长、文件系统扩展——才是决定扩容成败的部分。 实测说明:文中流程已在 Rocky Linux 9.3 容器用环回设备完整复现(50M 盘扩到 100M,growpart、resize2fs 输出均为实测),命令与真实云盘一致。环回实验需要 --privileged 容器:losetup、mount 都要特权位。 什么是热扩容,什么场景用热扩容指在不关闭系统、不终止服务的情况下动态增加存储容量。云环境里尤其常用——服务要保高可用,不能为了加块盘停一次机。典型场景:数据快速增长的业务平台、不允许停机的数据库、需要动态扩容的大数据分析、以及容器宿主机。共同点是”存储跟着业务长,服务不能停”。 前提条件:root 或 sudo 权限;文件系统支持在线扩展(ext4、xfs 都支持);系统里有 growpart(cloud-utils-growpart...
2020-04-06
Cobbler 自动装机:从部署到 PXE 批量装系统(Rocky Linux 9,附 CentOS 7 差异)
机房里十几台新机器等着装系统,一台台插 U 盘不现实。Cobbler 把 PXE 引导、DHCP、应答文件串成一整套,机器开机选网络启动就能自动装完。这篇按部署顺序完整走一遍,从装服务到按 MAC 定制装机。主环境为 Rocky Linux 9 + Cobbler 3.3.7(EPEL),服务端部署、DHCP 接管、distro/profile/system 建档与 PXE 制品生成均在 Rocky 9 容器实测(容器内核与网络条件所限,真实客户机 PXE 引导那一跳未实测);Cobbler 3.x 相对 CentOS 7 时代的 2.x 变化很大,文末附老版本差异对照。 官方文档:cobbler 先看这个:Cobbler 2.x → 3.x 高频变化CentOS 7 老教程(包括本文历史版本)在 3.x 上直接照搬会四处碰壁,先把最常撞上的差异列全: 2.x(CentOS 7)写法 3.x(Rocky 9)写法 实测结果 配置文件 /etc/cobbler/settings /etc/cobbler/settings.yaml 格式改 YAML ...
2026-09-11
Linux 系统信息查询:比 cat /proc 时代更好用的命令
2024 年我在 CSDN 写过一篇《CentOS 系统常用信息查询》。两年后再看,那篇里的命令能跑,但大多绕了路:cat /proc/cpuinfo 配管道数行数、用 awk 算 uptime 秒数、去 /etc/centos-release 翻版本号。这两年里 CentOS 7 已经停止维护(2024 年 6 月底生命周期结束),但文里的命令本身跨发行版通用,不管你还在存量 CentOS 上,还是迁到了 Rocky/Alma,照样用得上。索性重写成一篇:旧命令旁边直接给现代写法,顺便说清原写法松在哪里。 CPU原写法(数逻辑核数): 1cat /proc/cpuinfo |grep "proc"|wc -l 能跑,但两个问题: grep "proc" 会匹配所有含 “proc” 的行,只是恰好 /proc/cpuinfo 里只有 processor 行撞上了这个前缀,换个文件这写法就数错。既然目标是”匹配 processor 开头的行数”,就该把它写明白: 1grep -c ^processor /proc/cpui...
2024-05-20
用 rbash(受限 Shell)限制用户的命令执行环境
外包人员临时上机、学生机开放账号,都不能让对方在系统里随便执行命令。Linux 自带的受限 Shell(rbash)就是干这个的:把用户的登录 shell 换成 bash 的受限模式,再配合一个只装”白名单命令”的目录和收窄的 PATH,用户就只能执行你放行的命令、访问你允许的路径。配置成本很低——不装任何额外软件,三步做完——适合教育环境、企业服务器和公共访问终端这类场景。本文在 Rocky Linux 9 上完整走一遍,并逐项实测哪些操作会被拦截、哪些命令能逃逸。 实验环境 Rocky Linux 9.3 容器(RHEL 9 同源,bash 5.1.8) 关键差异:RHEL 8/9 默认不提供 /bin/rbash 文件(bash 包本身支持受限模式,需要手动建软链);CentOS 6/7 时代的 bash 包会预装 /bin/rbash,老教程里 useradd -s /bin/rbash 能直接用,搬到 RHEL 9 上会踩坑 rbash 的限制机制rbash 是 bash 的受限模式。bash 在启动时检查自...
2024-05-15
Linux 磁盘 I/O 性能优化:调整请求队列长度 nr_requests
高负载服务器的磁盘 IO 打满时,除了换硬件,还有一个内核参数值得试:I/O 请求队列长度 nr_requests。它决定每个块设备能同时排队多少个请求,调大之后多任务场景下磁盘调度余地更大,延迟往往能降下来。这篇记录在 Rocky 9 上查看和调整它的方法,查看、调整、验证动作均在 Rocky 9.3 容器实测,实测同时暴露了一个”写不进去”的坑,一并给出。 实验环境 Rocky Linux 9.3 一次性容器(docker run --privileged,读写 /sys 需要); 实测对象:容器可见的 vda(virtio 虚拟盘,默认 256)与 loop 盘(默认 128); iostat 来自 sysstat 12.5.4; 物理机上 SATA/SAS 盘同样走 /sys 这套接口,操作方式一致。 请求队列长度影响什么Linux 里每个磁盘设备都有自己的 I/O 请求队列,队列长度就是设备可以缓存的请求数量。队列更长,内核就能把更多请求攒在一起做调度和合并,在高负载、多任务的环境下效果明显;代价是管理这些请求需要消耗...
2024-05-11
SSH 简介:工作原理、功能与安全实践
只要做过远程计算机操作,就绕不开 SSH。Telnet 时代你在远程终端上敲的每一行——包括密码——都是明文跑在网络上的,接在同一网段的任何人抓个包就能看光。1995 年 Tatu Ylönen 因为一次密码嗅探攻击写了 SSH,就是为了把这条裸奔的通道加密起来。这篇把 SSH 的来龙去脉捋一遍:它是什么、连接怎么建立、除了登录还能干什么,以及配置不当会出什么问题。 SSH 是什么SSH(Secure Shell)是一种加密的网络传输协议,为在不安全网络上提供安全的远程登录和其他网络服务而设计。 它解决的核心矛盾是:远程操作的便利性与网络传输的机密性天然冲突——想操作别的机器就得把命令和数据送出网,而网络本身不可信。SSH 的答案是全程加密 + 双向验证身份。 与相邻的两个协议对比着看更清楚: 维度 Telnet SSH HTTPS 传输内容 明文 全程加密 加密 身份验证 密码明文传输 密码/公钥/Kerberos 证书 典型用途 远程终端(已淘汰) 远程终端、文件传输、端口转发 Web 流量 端口 23 22 443 HTTPS...
评论




